
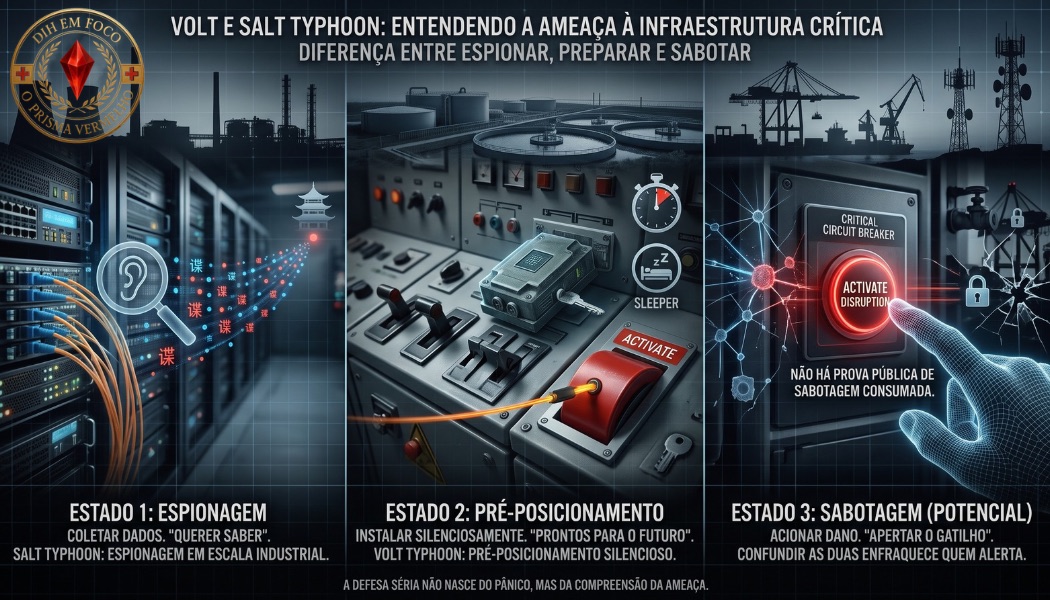
A frase é assustadora e verdadeira. Hackers ligados ao Estado chinês estão dentro de redes que controlam energia, água, portos e telecomunicações do Ocidente. A partir daí, porém, quase tudo o que se diz mistura três coisas que precisam ser mantidas separadas. Espionar não é o mesmo que se preparar para sabotar, e nenhuma das duas é o mesmo que sabotar de fato.
Duas campanhas chinesas encarnam essa distinção com clareza rara, e por isso viraram estudo de caso obrigatório. Salt Typhoon e Volt Typhoon soam parecidas, mas representam ameaças de naturezas diferentes. Entender por que elas não são a mesma coisa é o antídoto contra o pânico que adversários adorariam ver instalado.
|"Estar dentro da rede pode significar três coisas muito diferentes. Espionar, preparar-se para sabotar ou já sabotar. Trocar uma pela outra é o começo do pânico."|
Vale começar definindo os três estados, para depois encaixar cada campanha no seu lugar.
Espionar, pré-posicionar, sabotar
O primeiro estado é a espionagem. O invasor entra na rede para roubar informação. Ele quer ler mensagens, mapear estruturas, copiar credenciais. É intrusivo e grave, mas o objetivo é saber, não quebrar. A rede continua funcionando, apenas deixou de ter segredos.
O segundo estado é o pré-posicionamento. Aqui o invasor não busca informação em primeiro lugar. Ele se instala silenciosamente em sistemas que controlam coisas físicas, como a distribuição de energia ou a operação de um porto, e permanece dormente. O objetivo é estar pronto para causar dano no futuro, caso venha uma ordem. É a diferença entre alguém que revista sua casa e alguém que esconde uma chave reserva para poder voltar e agir no momento que escolher.
O terceiro estado é a sabotagem consumada. O invasor efetivamente aciona o dano. Apaga a luz de uma cidade, trava os guindastes de um porto, corta o abastecimento de água. Esse é o desfecho temido, e é justamente o que, no caso chinês, não há prova pública de ter ocorrido.
|"Espionar é querer saber. Pré-posicionar é preparar o dano futuro. Sabotar é apertar o gatilho. Só o terceiro estado deixou de ser hipótese, e é o que ainda não se viu."|
Com os três estados definidos, as duas campanhas ganham contornos nítidos.
Salt Typhoon, a espionagem em escala industrial
Salt Typhoon é, essencialmente, uma operação de espionagem, e das mais graves já documentadas. Atribuída pelo FBI e por agências aliadas a atores ligados ao Estado chinês, a campanha comprometeu operadoras de telecomunicações e chegou a alcançar comunicações de altas autoridades americanas, incluindo figuras do primeiro escalão político.
O modo de operação é revelador. Os invasores exploraram falhas conhecidas em roteadores de espinha dorsal e de borda, mantendo acesso persistente e discreto. Agências de treze países, num aviso conjunto de agosto de 2025, vincularam a operação a empresas chinesas que prestam serviços aos órgãos de inteligência e às forças armadas de Pequim, e descreveram alvos em setores que vão de telecomunicações a transporte, hospedagem e infraestrutura militar.
O ponto essencial é que o objetivo de Salt Typhoon é coletar. Roubar configurações de rede, credenciais, padrões de tráfego e, sobretudo, comunicações. Isso dá à inteligência chinesa a capacidade de identificar e rastrear alvos e seus movimentos pelo mundo. É espionagem de altíssimo nível, com implicações sérias para a privacidade e a segurança nacional, mas permanece no primeiro estado. Ninguém sustenta que Salt Typhoon tenha desligado uma rede elétrica.
Volt Typhoon, o pré-posicionamento silencioso
Volt Typhoon é uma criatura diferente, e mais inquietante em certo sentido. Num aviso conjunto de fevereiro de 2024, a CISA, a NSA e o FBI, ao lado de parceiros de vários países, avaliaram que atores estatais chineses buscavam se pré-posicionar em redes de infraestrutura crítica para permitir ataques disruptivos ou destrutivos no caso de uma grande crise ou conflito com os Estados Unidos.
Note a diferença de vocabulário. As agências não disseram que a China estava roubando segredos. Disseram que ela estava se instalando em sistemas de comunicações, energia, transporte e água para poder causar dano no futuro. É o segundo estado em estado puro. A presença foi confirmada, inclusive em redes na ilha de Guam, ponto estratégico para qualquer conflito no Pacífico.
|"No caso Volt Typhoon, as agências não falaram em roubo de segredos. Falaram em se instalar para poder causar dano futuro. Isso é pré-posicionamento, não sabotagem."|
E aqui entra o detalhe que separa a análise séria do alarmismo. Em julho de 2025, um dirigente da CISA admitiu publicamente que os analistas ainda tentavam decifrar as intenções e o alcance real de Volt Typhoon. Eles estão nesses sistemas, disse ele, mas ainda não sabemos qual será o resultado disso. Outros funcionários chegaram a sugerir que o grupo talvez não tenha mantido o acesso com o sucesso que pretendia. Ou seja, mesmo o pré-posicionamento, embora comprovado, tem contornos que as próprias autoridades continuam avaliando.
A sabotagem que ainda não veio
Reunindo os fios, chega-se ao ponto que o alarmismo teima em pular. Salt Typhoon é espionagem consumada e comprovada. Volt Typhoon é pré-posicionamento comprovado, com intenções de disrupção futura declaradas pelas agências ocidentais. Mas não existe prova pública de uma sabotagem cibernética chinesa consumada contra a infraestrutura crítica ocidental, no sentido de dano físico efetivamente acionado.
Isso não é motivo para relaxar. Ao contrário. O pré-posicionamento é justamente a preparação para a sabotagem, e o fato de existir uma chave reserva escondida em casa é razão de sobra para trocar a fechadura. O perigo é real e a resposta defensiva é urgente. Mas afirmar que a China já sabotou a rede elétrica americana, quando o que se comprovou foi a preparação para poder fazê-lo, é dar um passo além da evidência. E cada passo além da evidência é um presente para quem quer desacreditar as denúncias legítimas.
|"Não há prova pública de sabotagem cibernética chinesa consumada contra a infraestrutura ocidental. Há prova de preparação. Confundir as duas enfraquece quem alerta."|
O problema dos números
Nenhum tema ilustra melhor a necessidade de precisão do que os números que circulam sobre Salt Typhoon. A manchete usual fala em ataques a mais de oitenta países e a mais de duzentos alvos. O número impressiona e, mal explicado, sugere uma devastação global.
A leitura correta é mais sóbria e não menos séria. Segundo o próprio FBI, a campanha teve interesse em ou tocou organizações em mais de oitenta países, e cerca de seiscentas organizações foram notificadas de que os hackers demonstraram interesse em seus sistemas, sendo mais de duzentos alvos nos Estados Unidos. Interesse e notificação não são sinônimos de invasão bem-sucedida, muito menos de dano causado. Uma organização notificada de que foi alvo de interesse pode nunca ter sido de fato comprometida.
|"Oitenta países e duzentos alvos não significam oitenta países devastados. Significam organizações que foram alvo de interesse ou notificadas. Interesse não é invasão consumada."|
Isso não diminui a gravidade. Uma operação de espionagem que alcança tantos países é extraordinária e merece resposta contundente. Mas quem repete o número sem a qualificação transforma uma campanha de espionagem, por mais séria que seja, num quadro de guerra aberta que ela ainda não é. E essa inflação retórica cobra um preço, porque quando a distinção some, o público fica sem instrumentos para avaliar o próximo alarme.
Por que a precisão é a melhor defesa?
Para o Brasil, que depende de infraestrutura digital cada vez mais integrada e que também opera equipamentos de rede vulneráveis aos mesmos tipos de falha, essas lições são práticas. A defesa começa por medidas concretas, como aplicar correções em sistemas expostos, adotar autenticação resistente a phishing e manter registros de acesso. Nenhuma dessas medidas nasce do pânico. Todas nascem da compreensão precisa de qual ameaça se enfrenta.
Um país que distingue espionagem de pré-posicionamento e de sabotagem investe seus recursos onde eles realmente importam. Não gasta energia negando o perigo nem se paralisa diante de um cenário apocalíptico que ainda não se materializou. Age com a serenidade de quem entende exatamente o tamanho e a forma da ameaça.
|"A defesa séria não nasce do pânico nem da negação. Nasce de saber com exatidão se o adversário está espionando, se preparando ou já atacando."|
O Ocidente, e o Brasil junto dele, ganha ao ser o lado que fala com precisão. É essa disciplina que dá credibilidade aos alertas e que impede o adversário de usar nosso próprio exagero contra nós. O perigo de Volt e Salt Typhoon é grande demais para ser tratado com imprecisão.
A pergunta final, então, muda de tom. Não é apenas eles estão dentro da rede, mas sim em qual dos três estados eles estão, e o que exatamente a evidência pública nos autoriza a afirmar sobre cada um?
Ouça no Spotfy
 Acesse aqui
Como Associado da Amazon, o DIH em FOCO recebe comissão por compras qualificadas. Você paga o mesmo preço e ajuda nossa coluna a continuar no ar.
 “Fancy Bear em Ação é um livro essencial sobre crimes de alta tecnologia: dinâmico, fluido, acessível e por vezes engraçado. Shapiro destaca o lado humano do hacking e do crime cibernético, bem como a profunda relevância do software em nossas vidas.” — Bruce Schneier, autor de A Hacker’s Mind
 A guerra dos chips é um verdadeiro thriller de não ficção, que combina espionagem industrial, ameaças entre nações e manipulação do mercado financeiro, além de explicar os motivos pelos quais a batalha pelo controle da fabricação de chips pode ocasionar um conflito bélico de proporções jamais vistas.

Comentários
Para comentar, faça login.
Entrar / cadastrar
Sim, hackers ligados ao governo da China já se infiltraram profundamente e plantaram códigos em redes essenciais do Ocidente. No entanto, as campanhas dos grupos conhecidos como Volt Typhoon e Salt Typhoon revelam que a estratégia de Pequim mudou de patamar: o foco deixou de ser apenas o roubo tradicional de propriedade intelectual e passou a ser a preparação para sabotagem militar e espionagem política em larga escala.